CRM para consultores de ciberseguridad

CRM para Consultores de Ciberseguridad con un Flujo de Trabajo de Cambio de Alcance

Los consultores de ciberseguridad enfrentan deriva operativa cuando una evaluación de seguridad agrega un nuevo sistema después de acordar la autorización y el alcance. Workspace369 documenta estos cambios en registros de clientes, Propuestas, tareas y facturas. Su firma de consultoría rastrea cada actualización de alcance, cambio de horario y factura del compromiso en un solo lugar.

Clientela relación y el resumen acordado
Trabajotareas con una persona responsable
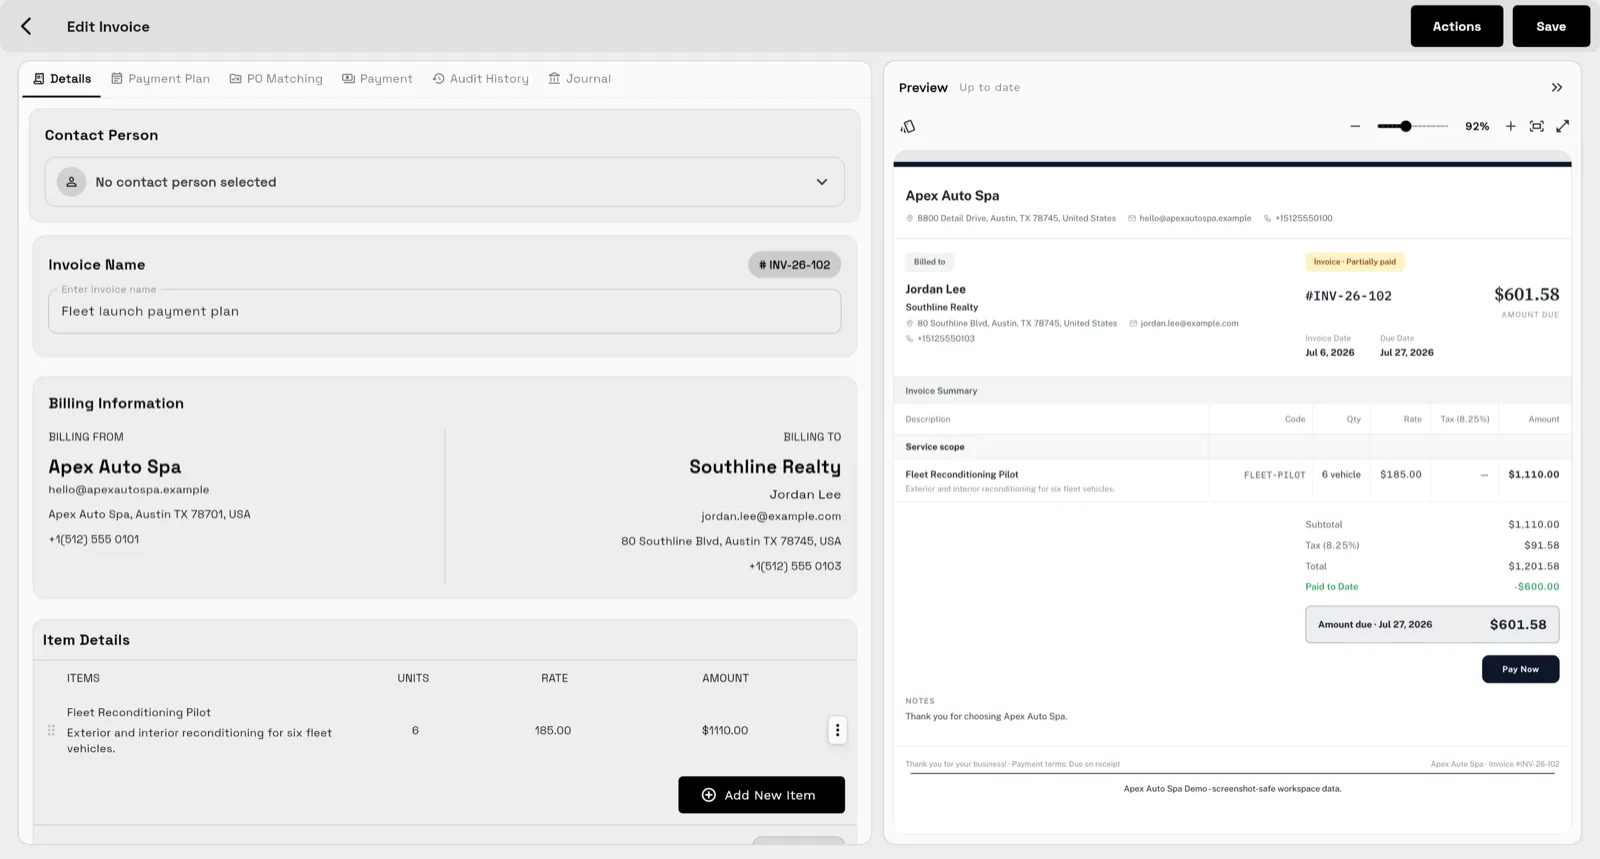
Facturaciónfacturas y contexto comercial
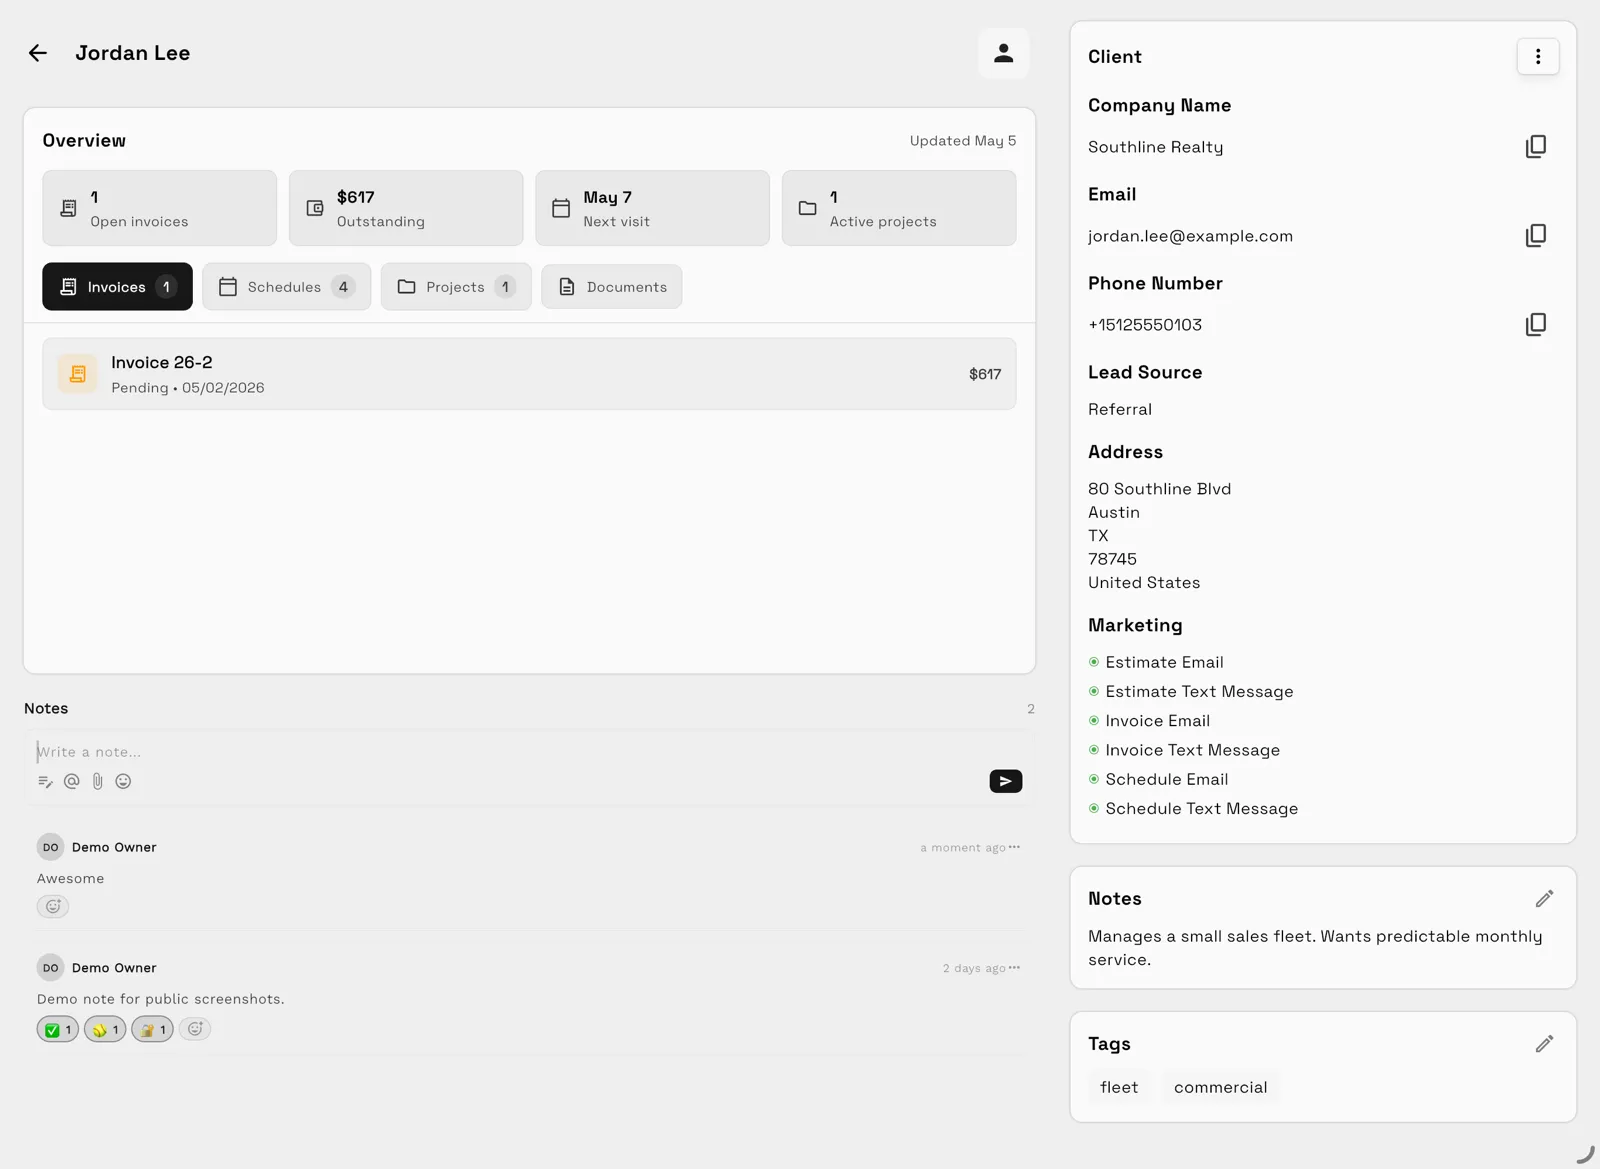
Registro de cliente de Workspace369 que muestra historial, archivos, comunicación y facturas en un solo perfil

Datos clave

El CRM para consultores de ciberseguridad de Workspace369 cubre 9 áreas, incluyendo registros de clientes, propuestas, proyectos y tareas.

El flujo de trabajo se ejecuta en 5 pasos, desde "documentar la autorización inicial" hasta "ejecutar la factura revisada".

Workspace369 comienza en $29/mes por 1 asiento, y el plan Commander incluye 20 asientos, 500 GB de almacenamiento y 120,000 tokens de IA por mes a $299/mes.

Los asientos adicionales cuestan $10 cada uno y 100 GB de almacenamiento adicional cuestan $15; los precios completos están públicos en Página de precios de Workspace369.

El problema

Fricción operativa en evaluaciones de seguridad

Alcance de proyecto no autorizado

Cuando una evaluación de seguridad agrega un nuevo sistema después de que se acuerdan la autorización y el alcance, los consultores a menudo realizan trabajos no facturados. Sin actualizaciones inmediatas de las propuestas y los registros del cliente, el equipo técnico prueba infraestructura no autorizada. Esto crea una desconexión entre los proyectos activos y el contrato original, obligando al personal administrativo a ajustar retroactivamente la programación y las tareas sin una documentación clara.
Archivos de evaluación dispersos

Los consultores a menudo separan los archivos del proyecto del registro administrativo central. Cuando un cliente solicita una extensión de alcance para un segmento de red no mapeado, la conversación queda atrapada en el correo electrónico. Sin vincular estas conversaciones y archivos a los registros principales del cliente, el personal de facturación no puede verificar si las horas de evaluación adicionales coinciden con los hitos del proyecto modificados o con las facturas finales generadas.

Programación de proyectos desalineada

Agregar un servidor recién descubierto a una prueba de penetración activa interrumpe la programación de los ingenieros existentes. Si el sistema de trabajo con clientes no puede actualizar rápidamente las tareas y la programación, los consultores incumplen los plazos en proyectos adyacentes. Esta falla operativa ocurre porque el equipo administrativo carece de visibilidad de los cambios de alcance documentados en los archivos del proyecto, lo que provoca facturas retrasadas y fricción durante las revisiones del portal del cliente.

Facturación de alcance retrasada

La facturación de una evaluación de seguridad agrega un nuevo sistema después de la autorización y el alcance acordados, lo que complica los flujos de trabajo de facturación estándar. Si las facturas se generan a partir de plantillas estáticas en lugar de registros de clientes actualizados y propuestas revisadas, el trabajo técnico adicional puede no facturarse. Los consultores deben cotejar manualmente las tareas y los archivos del proyecto para garantizar que los sistemas recién descubiertos se reflejen con precisión en las facturas de los clientes para la evaluación.

El producto

Vea el espacio de trabajo que sienten sus clientes.

01

Un portal que los clientes consultan de verdad

Los clientes supervisan el progreso, los archivos y las facturas en un portal de marca en lugar de pedir actualizaciones a su equipo.

Registro de cliente de Workspace369 que muestra historial, archivos, comunicación y facturas en un solo perfil
02

Todos los canales en una sola bandeja de entrada

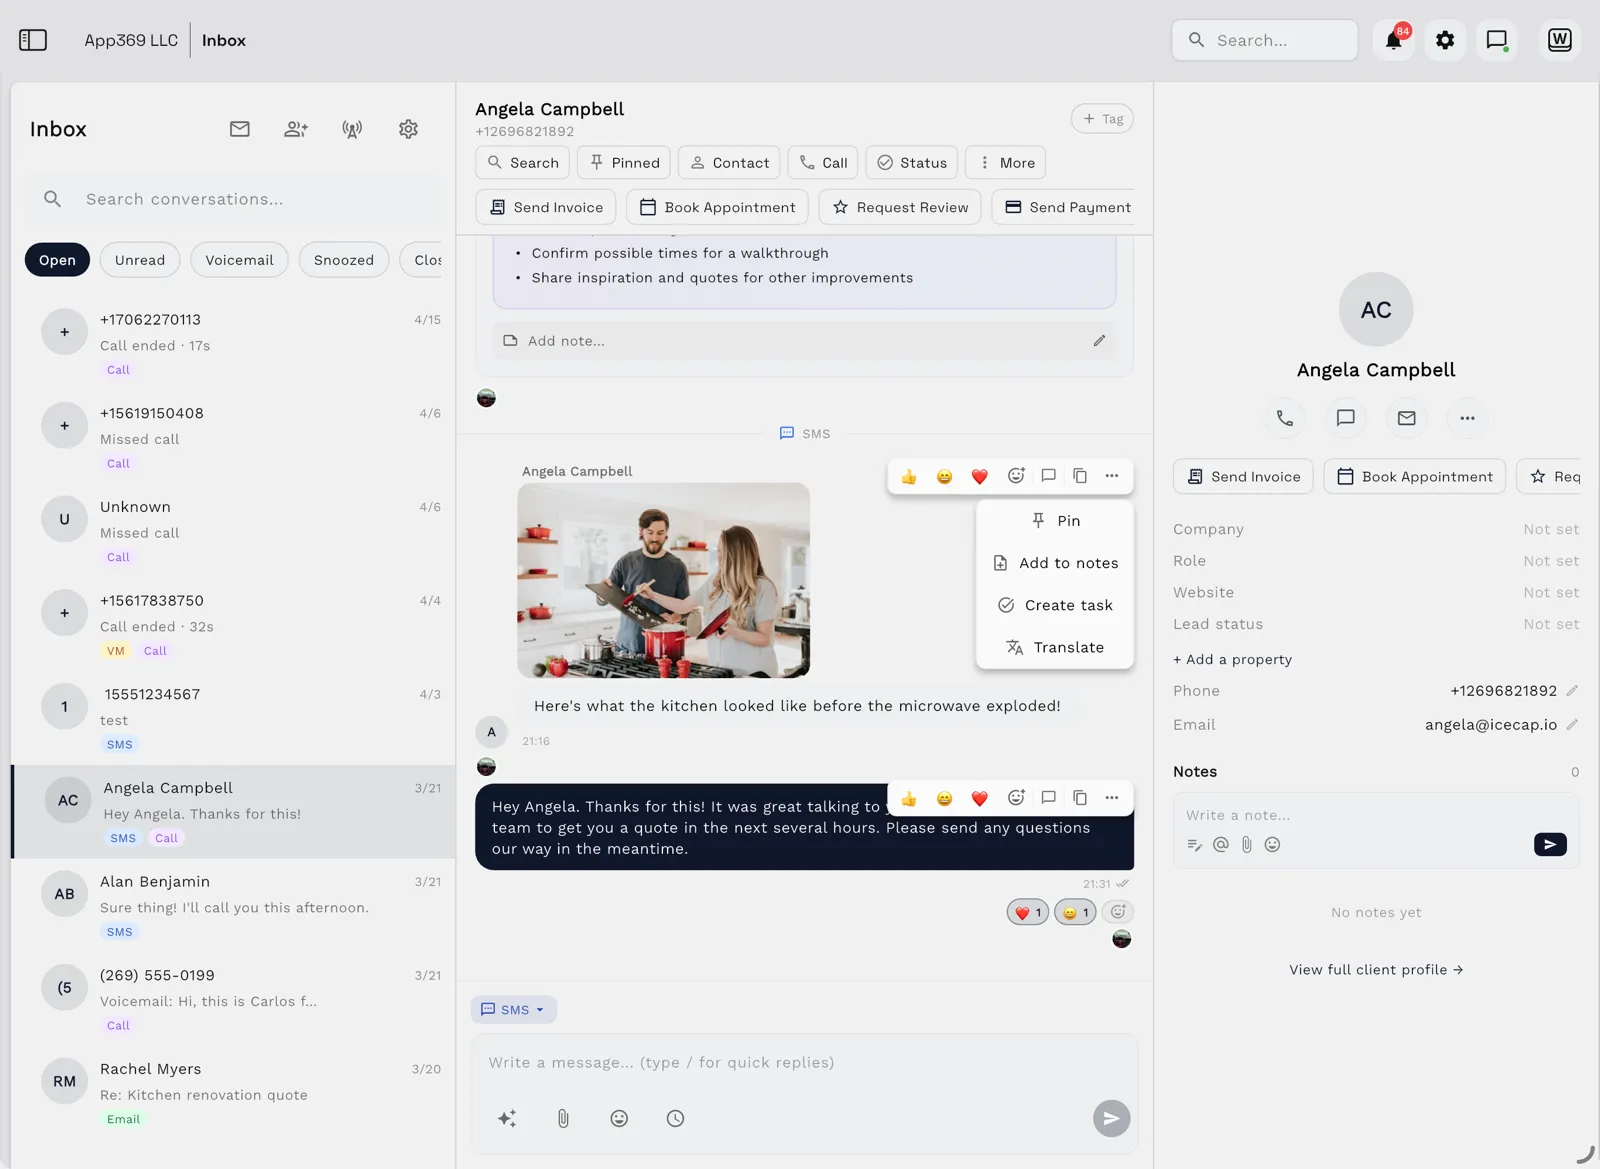
El correo electrónico, los SMS, las llamadas y los mensajes de voz aterrizan junto al registro del cliente — con resúmenes de IA, para que cualquier miembro del equipo pueda responder con contexto completo.

Bandeja de entrada compartida de Workspace369 que muestra el historial de correo electrónico, SMS y llamadas junto a un registro de cliente
03

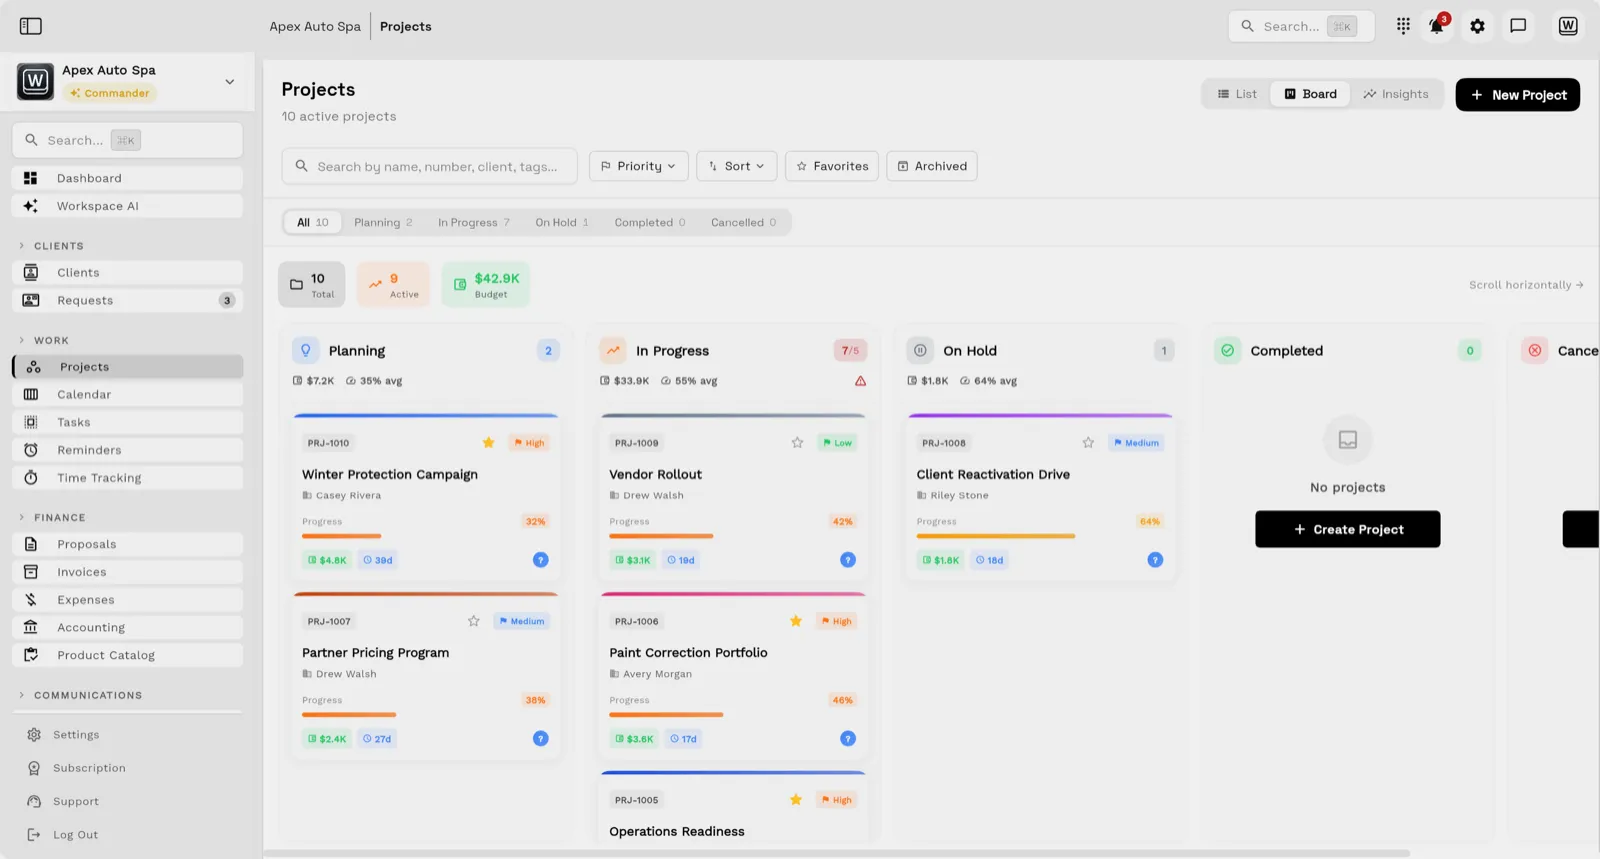
Trabajo con clientes, organizado como proyectos

Tareas, archivos y estado para cada compromiso — visibles para el equipo y, a través del portal del cliente, para el cliente.

Tablero de proyectos de Workspace369 que muestra el trabajo del cliente organizado en etapas con responsables y estado
04

Desde propuestas hasta facturas pagadas

Envíe presupuestos, facture hitos o contratos de retención, y deje que los recordatorios automáticos persigan cualquier cosa pendiente.

Editor de facturas de Workspace369 que muestra artículos, condiciones de pago y detalles del cliente

Flujo de trabajo

El Flujo de Trabajo de Gestión de Cambios de Alcance

01

Documentación de la autorización inicial

El flujo de trabajo comienza estableciendo la línea de base en los registros del cliente y ejecutando propuestas formales. Los consultores programan la ventana de evaluación inicial utilizando la herramienta de programación y asignan tareas técnicas específicas al equipo de seguridad. Todos los parámetros iniciales del proyecto, los rangos de IP autorizados y las conversaciones con los clientes se anclan dentro del sistema central, proporcionando un punto de partida claro antes de que comience cualquier escaneo de vulnerabilidad activo o trabajo de campo técnico.

02

Registro de la Infraestructura Descubierta

Cuando una evaluación de seguridad agrega un nuevo sistema después de que se acuerdan la autorización y el alcance, el consultor debe registrar este descubrimiento. En lugar de actualizar los escáneres de vulnerabilidad técnica de inmediato, el operador registra el cambio de alcance en el resumen dentro de los archivos del proyecto. El consultor inicia una nueva conversación con el cliente para señalar la expansión de la infraestructura y solicitar confirmación formal por escrito.

03

Actualización de propuestas y acceso al portal del cliente

Una vez que el cliente acepta el límite de prueba ampliado, el consultor emite una propuesta actualizada. Este documento actualizado detalla las tareas adicionales y la programación ajustada requerida para el nuevo sistema. El consultor carga la documentación modificada en el portal del cliente, lo que permite al cliente ver el ajuste del alcance. Este paso ayuda a mantener los registros de clientes posteriores alineados con el alcance del proyecto revisado.

04

Ajustar las tareas y la programación del proyecto

Con la nueva propuesta autorizada, la firma actualiza la estructura del proyecto activo. Los administradores modifican el módulo de programación para asignar horas adicionales al consultor y crean nuevas tareas dedicadas al sistema agregado. Esto vincula los nuevos requisitos técnicos directamente al calendario operativo, ayudando a los administradores a mantener organizados los archivos del proyecto y las conversaciones en curso sin superponerse con compromisos de clientes adyacentes.

05

Ejecución de la factura revisada

Después de que el equipo de seguridad completa las tareas de evaluación ampliadas, el líder del compromiso utiliza la conversión de propuesta a factura para generar las facturas finales. El operador revisa los registros de clientes actualizados, las propuestas modificadas y las tareas completadas para compilar los detalles de facturación. Este proceso ayuda a verificar que la factura refleje con precisión tanto la evaluación base como los sistemas recién autorizados, evitando horas de consultoría no facturadas y proporcionando transparencia a través del portal del cliente para la revisión final.

Cobertura del producto

Operaciones de clientes para consultores de ciberseguridad

  • Una persona debe verificar que se pueda generar una propuesta actualizada y vincularla a un registro de cliente existente dentro de los tres minutos posteriores a la notificación de un cambio de alcance.
  • El probador humano debe verificar que los cambios de programación para el sistema adicional sean visibles en el módulo de tareas sin eliminar la línea de tiempo original del proyecto.
  • El operador debe confirmar que la factura final combina con éxito el monto de la propuesta original y la nueva tarifa de evaluación del sistema en un único documento detallado.
Registros de clientes
Propuestas
Proyectos y tareas
Archivos
Conversaciones
Programación
Facturas
Portal del cliente
Automatizaciones de Flujo de Trabajo

Amado en la App Store

Calificado por las personas que gestionan su trabajo con clientes en él.

★★★★★
Finalmente se siente tranquilo

Pasé de tres o cuatro herramientas todo en uno y siempre terminaba en un desastre de pestañas. Esta es la primera que se siente tranquila. Configuré mis proyectos de clientes en diez minutos.

Justin R. · Fundador individual · Reseña de App Store
★★★★★
Implementación sin problemas para el equipo

Lo implementamos en nuestro equipo de ocho personas y la adopción fue sencilla: intuitivo y pulido. Me encantaría tener más integraciones, pero siguen lanzando actualizaciones.

Samantha D. · Jefa de operaciones · Reseña de App Store
★★★★★
Horas recuperadas cada semana

Estaba haciendo malabares con herramientas separadas para notas, tareas, documentos y actualizaciones. Consolidar en un solo lugar me ha ahorrado genuinamente horas cada semana. El soporte también responde.

Alicia N. · Fundadora de agencia · Reseña de App Store

Empezar

Vea Workspace369 en su propio trabajo con clientes.

Inicie una prueba gratuita o hable con ventas; de cualquier manera, verá el ciclo completo: bandeja de entrada, proyectos, portal y facturación.

Preguntas frecuentes

Criterios de evaluación para ajustes de alcance

¿Cómo manejamos los datos de vulnerabilidad técnica en Workspace369?

Mantenga las vulnerabilidades, credenciales, evidencia de seguridad y escaneo en sus sistemas de seguridad aprobados. Workspace369 mantiene el registro del compromiso: anote en el brief que se agregó un nuevo sistema y utilice archivos y conversaciones para rastrear los acuerdos comerciales, horarios y facturas.

¿Podemos actualizar tareas de proyecto cuando una evaluación de seguridad agrega un nuevo sistema?

Sí. Cuando una evaluación de seguridad agrega un nuevo sistema después de que se acuerdan la autorización y el alcance, un operador puede configurar automatizaciones de flujo de trabajo para manejar la creación de tareas y ajustar el módulo de programación. Esto garantiza que el cronograma del proyecto coincida con el trabajo técnico después de una configuración y pruebas adecuadas.

¿Cómo revisan los clientes los cambios de alcance y la facturación actualizada?

Los clientes pueden acceder al portal del cliente para revisar Propuestas revisadas, programación actualizada y facturas finales. Una persona debe probar el acceso requerido para garantizar que el cliente pueda ver estos archivos y conversaciones, confirmando que los ajustes de alcance sean completamente visibles antes de procesar el pago final.

¿Puede Workspace369 asignar automáticamente tareas a ingenieros de seguridad?

Las Automatizaciones de Flujo de Trabajo pueden crear tareas, enviar correos electrónicos o SMS, emitir recordatorios y notificar a los miembros del equipo utilizando desencadenadores, condiciones y esperas temporizadas admitidas. Las automatizaciones de correo electrónico comienzan en Cadet y los pasos de SMS en Voyager; los flujos de trabajo redactados por IA comienzan en Commander. Pruebe el evento, propietario y paso de revisión requeridos antes de habilitar el flujo de trabajo. Los desencadenadores de llamadas comienzan en Specialist, donde se incluye la voz.

Listo cuando usted lo esté

Vea dónde encaja Workspace369 en su flujo de trabajo con el cliente.

Comenzar con los módulos que necesita hoy, luego activar IA, automatizaciones, contabilidad, inventario, solicitudes e informes a medida que la operación crece.