Jak řešit data o technických zranitelnostech v Workspace369?
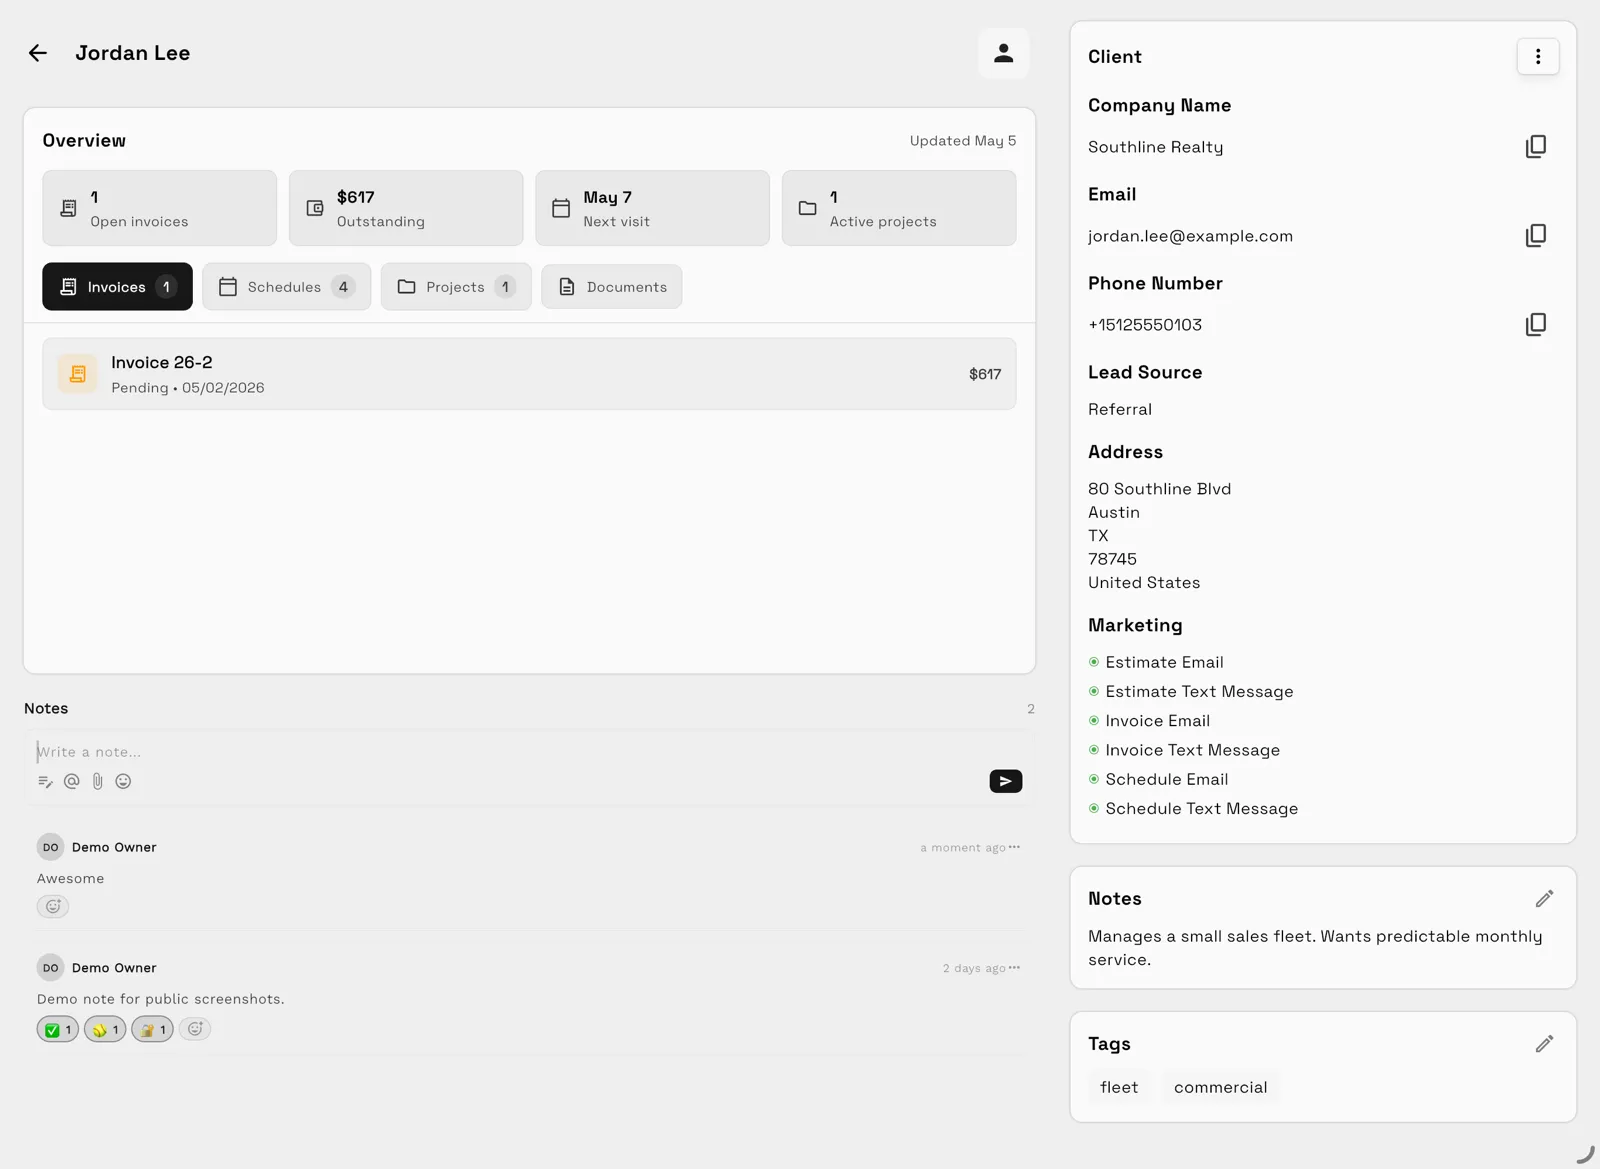
Udržujte zranitelnosti, pověření, bezpečnostní důkazy a skenování ve vašich schválených bezpečnostních systémech. Workspace369 drží záznam o zakázce: poznamenejte v zadání, že byl přidán nový systém, a použijte soubory a konverzace ke sledování obchodních dohod, plánů a faktur.
Můžeme aktualizovat projektové úkoly, když bezpečnostní hodnocení přidá nový systém?
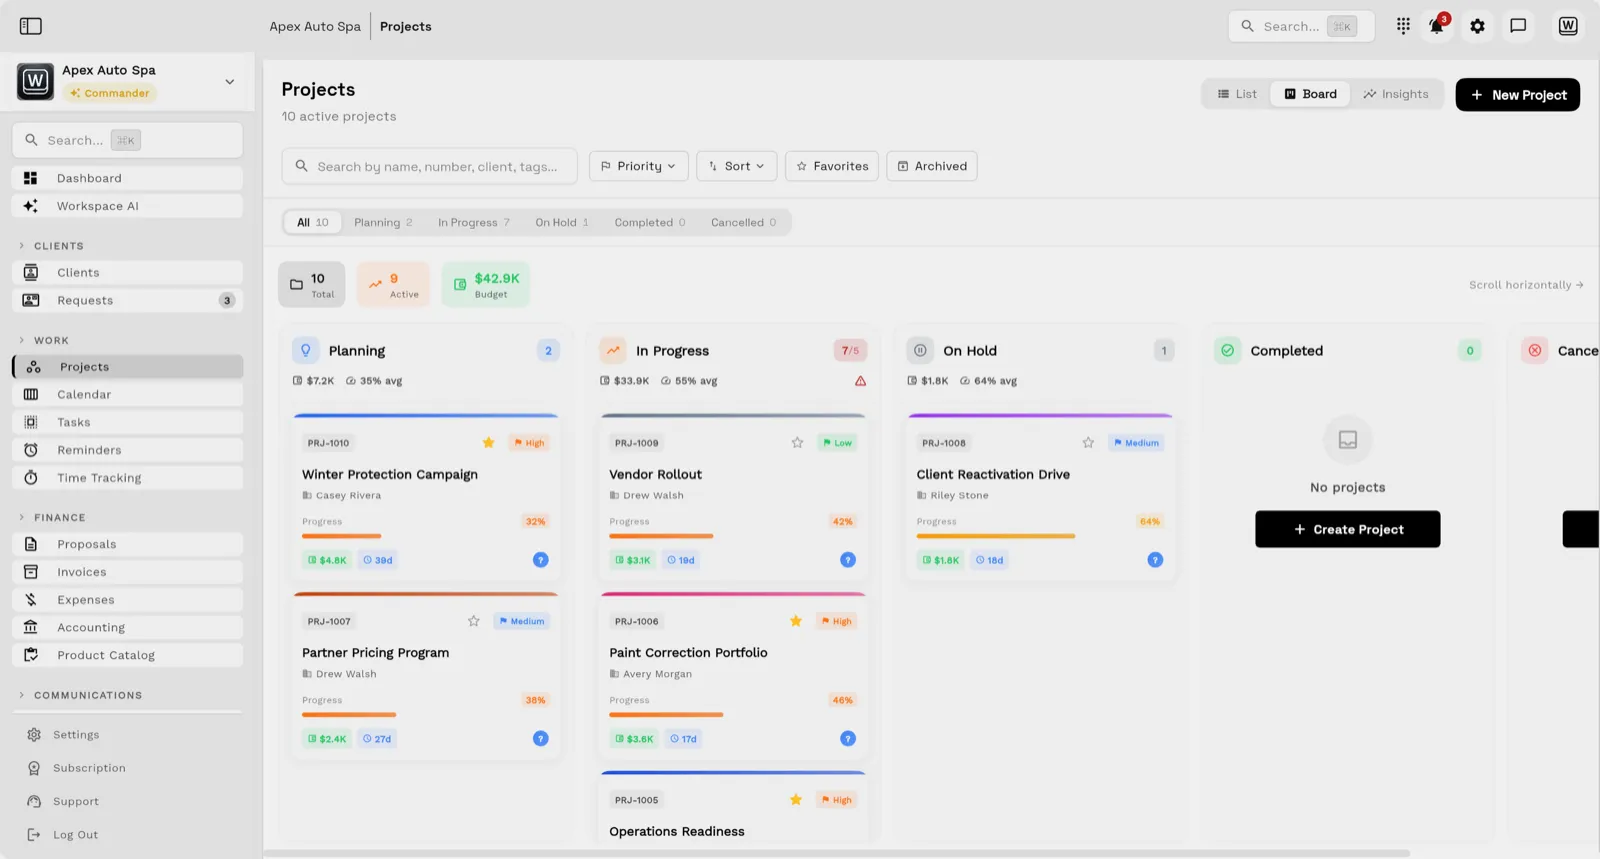
Ano. Když hodnocení zabezpečení přidá nový systém po dohodě o autorizaci a rozsahu, operátor může nakonfigurovat automatizace pracovních postupů pro zpracování vytváření úkolů a úpravu plánovacího modulu. Tím je zajištěno, že časová osa projektu odpovídá technické práci po správné konfiguraci a testování.
Jak klienti kontrolují změny rozsahu práce a aktualizované fakturace?
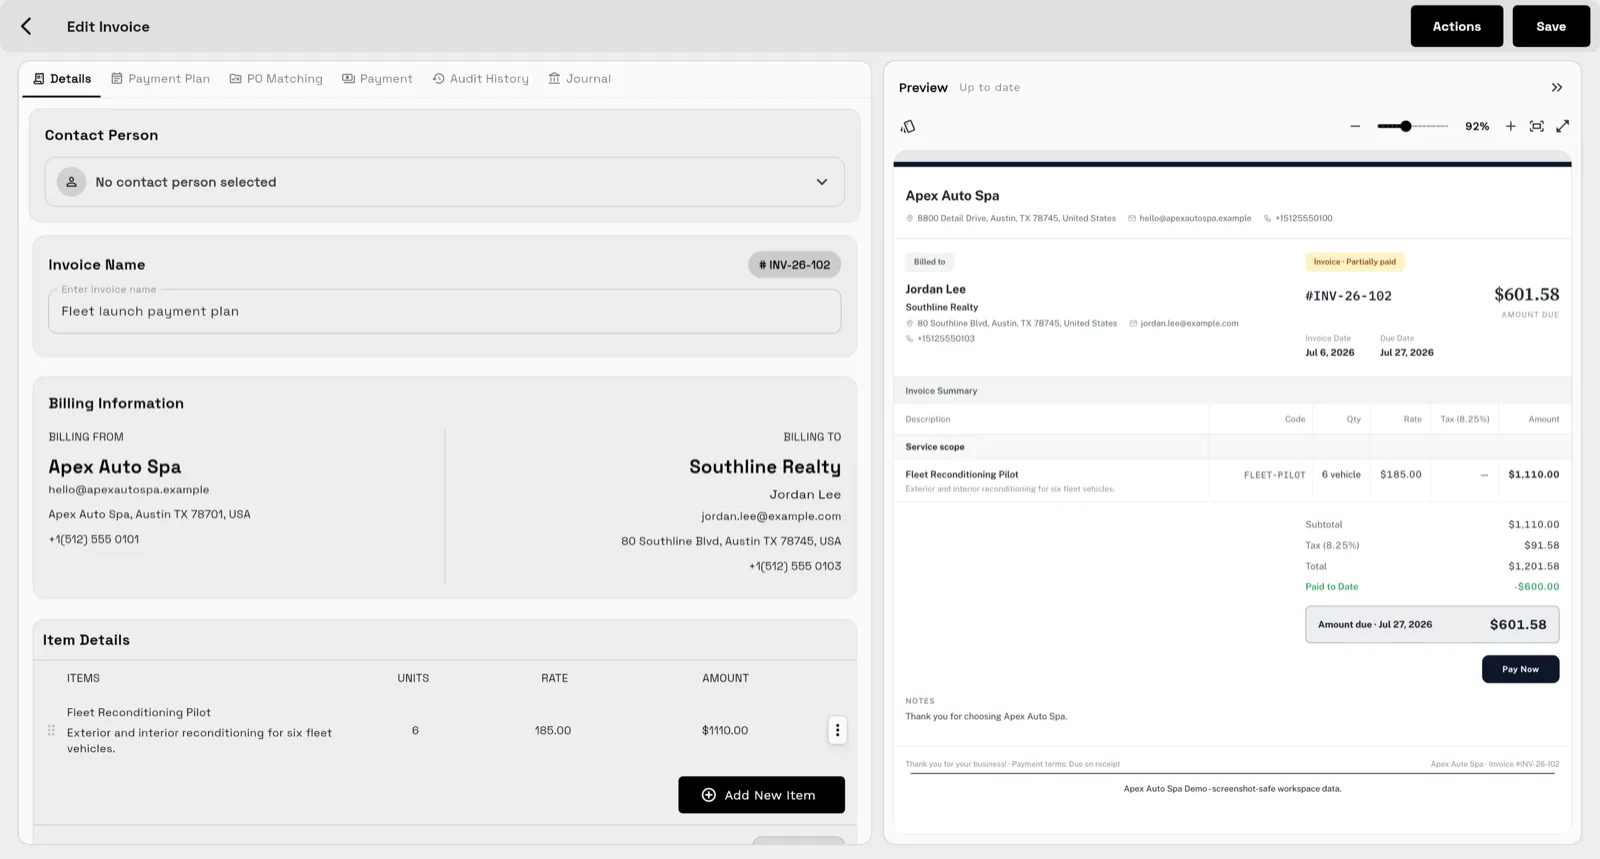
Klienti mohou přistupovat ke klientskému portálu a prohlížet revidované nabídky, aktualizované plány a konečné faktury. Osoba musí otestovat požadovaný přístup, aby zajistila, že klient může tyto soubory a konverzace zobrazit, a potvrdit, že úpravy rozsahu jsou plně viditelné před zpracováním konečné platby.
Může Workspace369 automaticky přiřadit úkoly bezpečnostním inženýrům?
Automatizace pracovních postupů mohou vytvářet úkoly, odesílat e-maily nebo SMS, vydávat připomenutí a upozorňovat členy týmu pomocí podporovaných spouštěčů, podmínek a časových prodlev. E-mailové automatizace začínají na úrovni Cadet a SMS kroky na úrovni Voyager; automatizace navržené AI začínají na úrovni Commander. Před povolením pracovního postupu otestujte požadovanou událost, vlastníka a krok kontroly. Spouštěče volání začínají na úrovni Specialist, kde je zahrnut hlas.