Як обробляти дані про технічні вразливості в Workspace369?
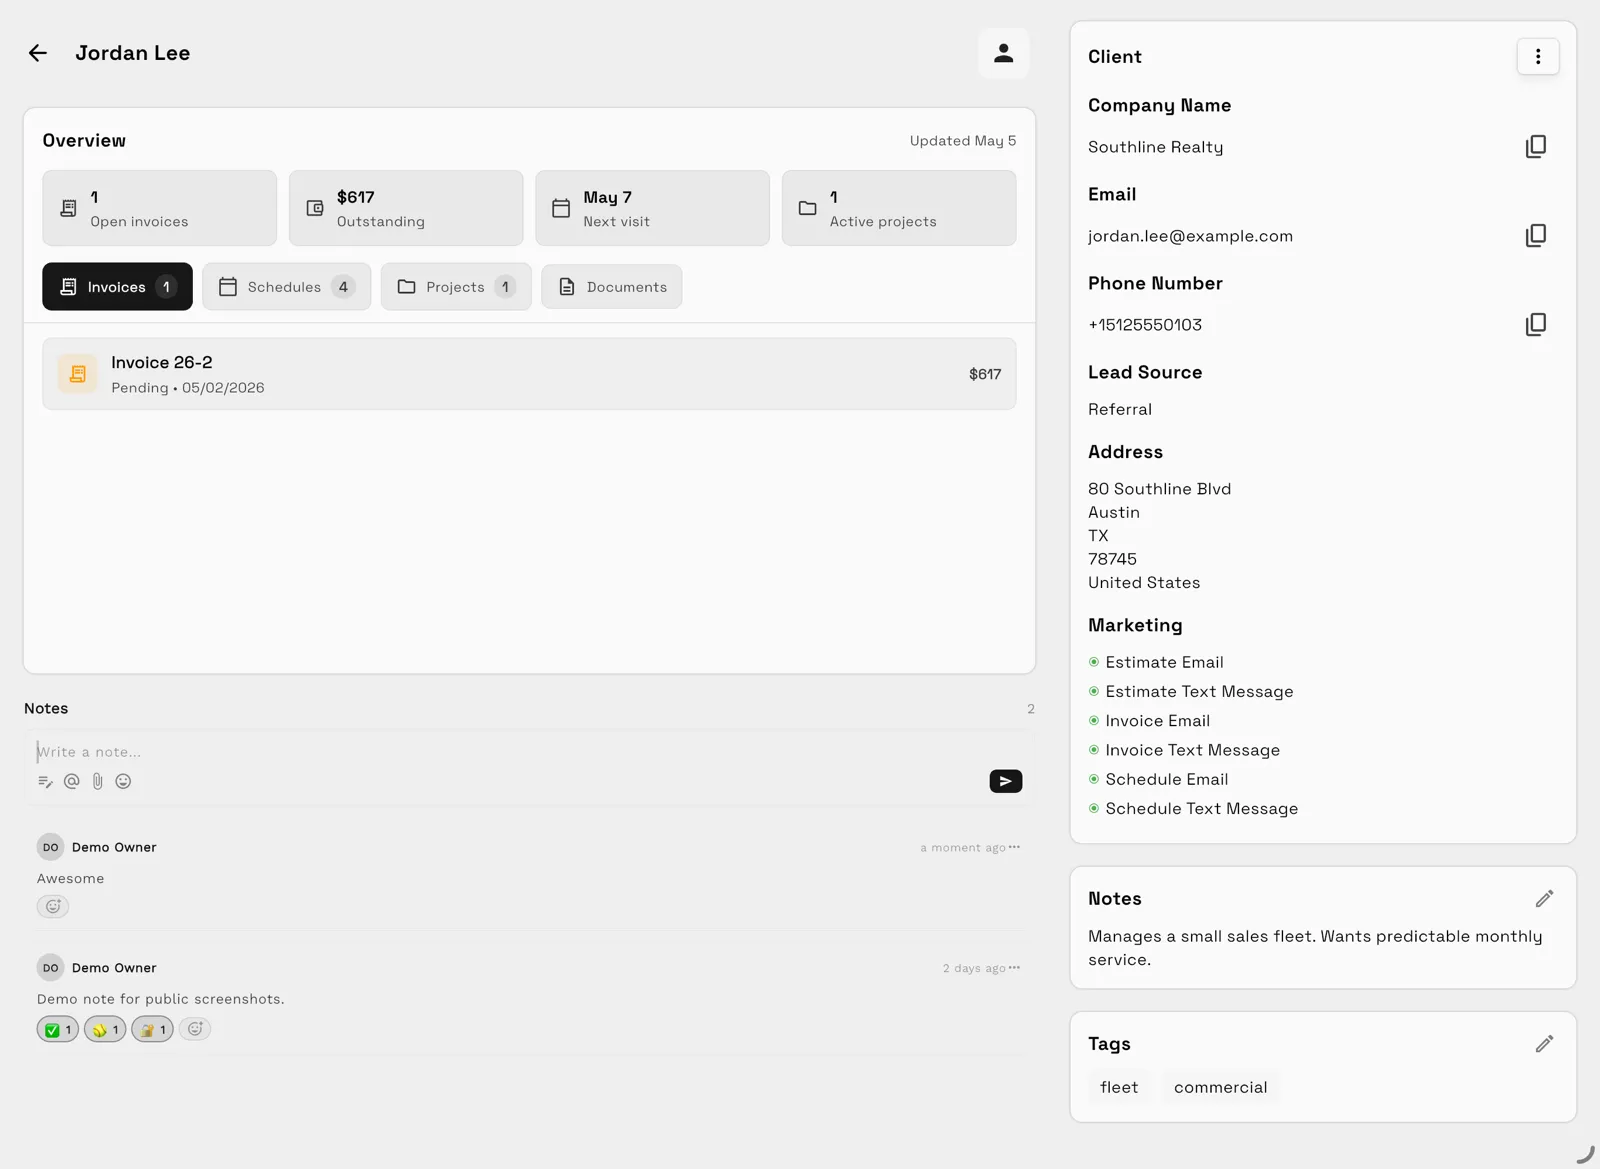
Зберігайте вразливості, облікові дані, докази безпеки та сканування у ваших затверджених системах безпеки. Workspace369 зберігає запис про залучення: зазначте в бриффі, що додано нову систему, та використовуйте файли та розмови для відстеження бізнес-угоди, розкладів та рахунків-фактур.
Чи можемо ми оновлювати завдання проекту, коли оцінка безпеки додає нову систему?
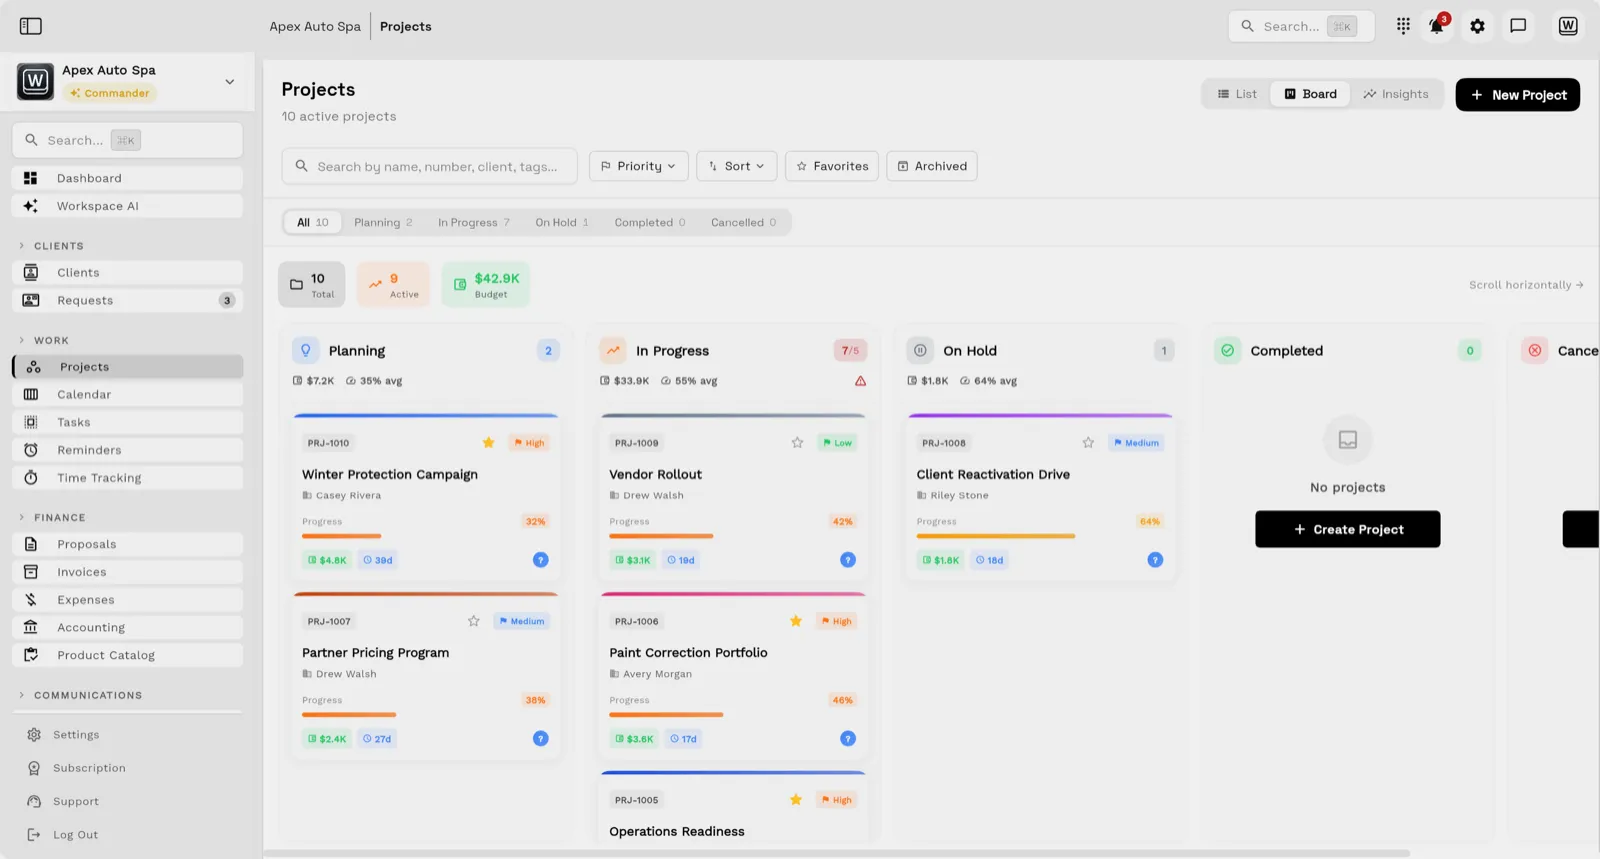
Так. Коли оцінка безпеки додає нову систему після узгодження авторизації та обсягу, оператор може налаштувати автоматизацію робочих процесів для обробки створення завдань та налаштування модуля планування. Це гарантує, що часова шкала проєкту відповідає технічній роботі після належного налаштування та тестування.
Як клієнти переглядають зміни обсягу робіт та оновлене виставлення рахунків?
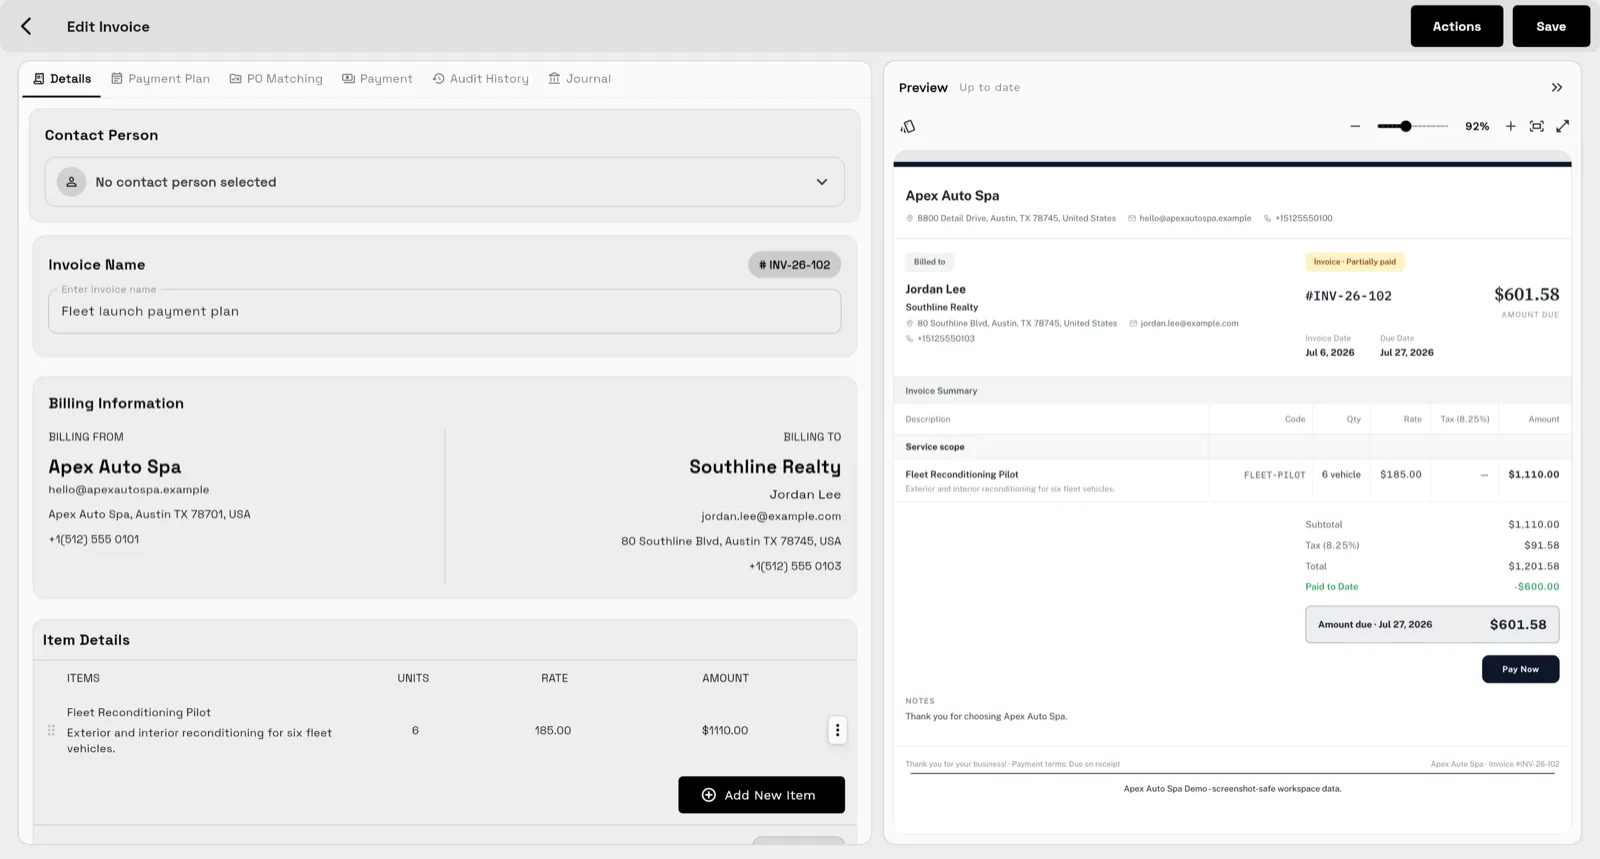
Клієнти можуть отримати доступ до клієнтського порталу для перегляду переглянутих пропозицій, оновленого розкладу та фінальних рахунків. Особа повинна протестувати необхідний доступ, щоб переконатися, що клієнт може переглядати ці файли та розмови, підтверджуючи, що коригування обсягу робіт повністю видимі перед обробкою остаточного платежу.
Чи може Workspace369 автоматично призначати завдання інженерам з безпеки?
Автоматизації робочих процесів можуть створювати завдання, надсилати електронні листи або SMS, видавати нагадування та сповіщати членів команди, використовуючи підтримувані тригери, умови та часові затримки. Автоматизація електронної пошти починається з плану Cadet, а кроки SMS – з Voyager; робочі процеси, створені ШІ, починаються з Commander. Тестуйте необхідну подію, власника та крок перевірки перед увімкненням робочого процесу. Тригери викликів починаються з плану Specialist, який включає функцію голосу.