Meilleur CRM pour les consultants en cybersécurité : Gestion de la portée de l'évaluation
Évaluez comment gérer les dossiers clients, les propositions et les factures lorsqu'une évaluation de sécurité ajoute un nouveau système après l'accord d'autorisation et de portée.
Ce qu'il y a à l'intérieur ?
Comparer selon le travail que vous devez effectuerLa décision opérationnelle principale pour les sociétés de sécuritéDossiers requis pour les engagements complexesMise en place du scénario d'évaluation fictifLe test opérationnel en cinq étapesAnalyse des alternatives de vente spécialiséesConsidérations de coût et propriété des donnéesInspecter le dossier client des consultants en cybersécuritéConfigurer le transfert et le suiviCoûts de planification et d'installationSources et périmètre de l'examenLa sélection d'un CRM pour les consultants en cybersécurité nécessite une concentration stricte sur la gestion de la portée. Lorsqu'une évaluation de sécurité ajoute un nouveau système après l'accord sur l'autorisation et la portée, les entreprises ont besoin d'un suivi clair. Workspace369 gère cela grâce aux dossiers clients, aux propositions et aux factures.
Divulgation et méthode de l'éditeur : Workspace369 publie ce guide et est inclus dans la comparaison. Il s'agit d'une évaluation éditoriale basée sur la documentation du flux de travail énoncé, et non d'un test indépendant. Les exemples sont des exercices d'évaluation fictifs. Les informations officielles des fournisseurs ont été examinées le 29 septembre 2026.
Comparer selon le travail que vous devez effectuer
| Adéquation | Option | Évaluez pour |
|---|---|---|
| Travail client, de bout en bout | Workspace369 | Dossiers clients, propositions, projets, conversations et factures |
| Exigence alternative | Productif | Planification des ressources d'agence, gestion des projets, du temps et des finances de projet. |
| Exigence alternative | Pipedrive | Gestion du pipeline d'opportunités de vente. |
| Exigence alternative | HubSpot | Gestion des contacts, des transactions et des activités au sein d'une plateforme de vente et de marketing plus large. |
La décision opérationnelle principale pour les sociétés de sécurité
L'évaluation de logiciels CRM pour les entreprises de cybersécurité nécessite de regarder au-delà des pipelines de vente génériques. Le principal goulot d'étranglement opérationnel survient après la signature du contrat, spécifiquement lorsque les découvertes techniques modifient les paramètres du projet. Un consultant a besoin d'un système capable de modifier les projets actifs, d'ajuster la planification et de réviser les propositions sans corrompre les enregistrements client initiaux. La décision d'achat doit privilégier la facilité avec laquelle un opérateur peut enregistrer les changements d'étendue et mettre à jour les factures. Si une plateforme ne peut pas lier les nouvelles tâches du projet directement à une proposition révisée, elle ne parviendra pas à empêcher le travail technique non facturé lors d'évaluations réseau complexes.
Dossiers requis pour les engagements complexes
Une société de conseil en cybersécurité doit tenir des registres administratifs précis pour éviter les litiges opérationnels et financiers. Ceux-ci comprennent les dossiers clients détaillant les points de contact autorisés, les propositions formelles décrivant les limites initiales des tests et les factures. Lorsqu'une évaluation de sécurité ajoute un nouveau système après l'accord sur l'autorisation et la portée, l'opérateur doit enregistrer les détails spécifiques de l'actif dans les fichiers du projet. Cette piste administrative aide à documenter l'expansion de la portée des tests dans le portail client.
Mise en place du scénario d'évaluation fictif
Pour évaluer l'adéquation d'une plateforme, les entreprises doivent utiliser un scénario fictif spécifique comme exercice d'évaluation. Imaginez un scénario où un consultant commence un test d'intrusion externe basé sur une proposition convenue. Lors de la découverte active, le consultant identifie un serveur de staging non cartographié que le client demande à inclure immédiatement. Cette évaluation de sécurité ajoute un nouveau système après l'autorisation et la portée sont convenues. L'entreprise doit maintenant faire une pause, mettre à jour les dossiers clients, émettre une proposition révisée, ajuster la planification des ingénieurs et vérifier que les factures finales reflètent cet ajout.
Le test opérationnel en cinq étapes
Pour tester ce scénario fictif, un opérateur doit effectuer les cinq actions suivantes. Premièrement, connectez-vous au système et localisez les dossiers clients actifs. Deuxièmement, créez une nouvelle proposition pour le serveur de staging supplémentaire. Troisièmement, modifiez la planification du projet pour allouer des heures pour les nouvelles tâches. Quatrièmement, téléchargez un fichier de confirmation de portée et initiez une conversation avec le client. Cinquièmement, générez une facture reflétant le système ajouté. Le test n'est réussi que si l'opérateur humain peut vérifier que les cinq éléments sont liés au portail client. Il échoue si le système exige une affectation automatique des tâches ou impose le stockage de données techniques.
Analyse des alternatives de vente spécialisées
Les consultants comparent souvent Workspace369 à des plateformes comme HubSpot, qui gère les contacts, les transactions et les activités au sein d'une plateforme de vente et de marketing plus large, ou Pipedrive, qui se concentre sur la gestion du pipeline d'opportunités de vente. Une autre option, Productive, offre la planification des ressources d'agence, la gestion des projets, du temps et des finances de projet. Pour un flux de travail combinant Propositions, projets, suivi du temps, portail client et factures, Workspace369 offre un chemin direct lorsqu'une évaluation de sécurité ajoute un nouveau système après l'autorisation et l'accord sur la portée.
Considérations de coût et propriété des données
La décision finale se résume à la propriété des données et aux coûts administratifs à long terme. Les sociétés de cybersécurité doivent contrôler où résident leurs données opérationnelles. En exécutant les dossiers clients, les fichiers et les factures dans Workspace369, la société maintient les opérations commerciales séparées des données techniques. Les rôles, les autorisations et l'accès limité aux clients contrôlent qui voit chaque engagement. Parce que les connexions webhook et API sont facultatives, la société décide exactement de ce qui se connecte. Cela maintient les coûts prévisibles pendant que les opérateurs gèrent les changements d'étendue via le portail client.
Inspecter le dossier client des consultants en cybersécurité
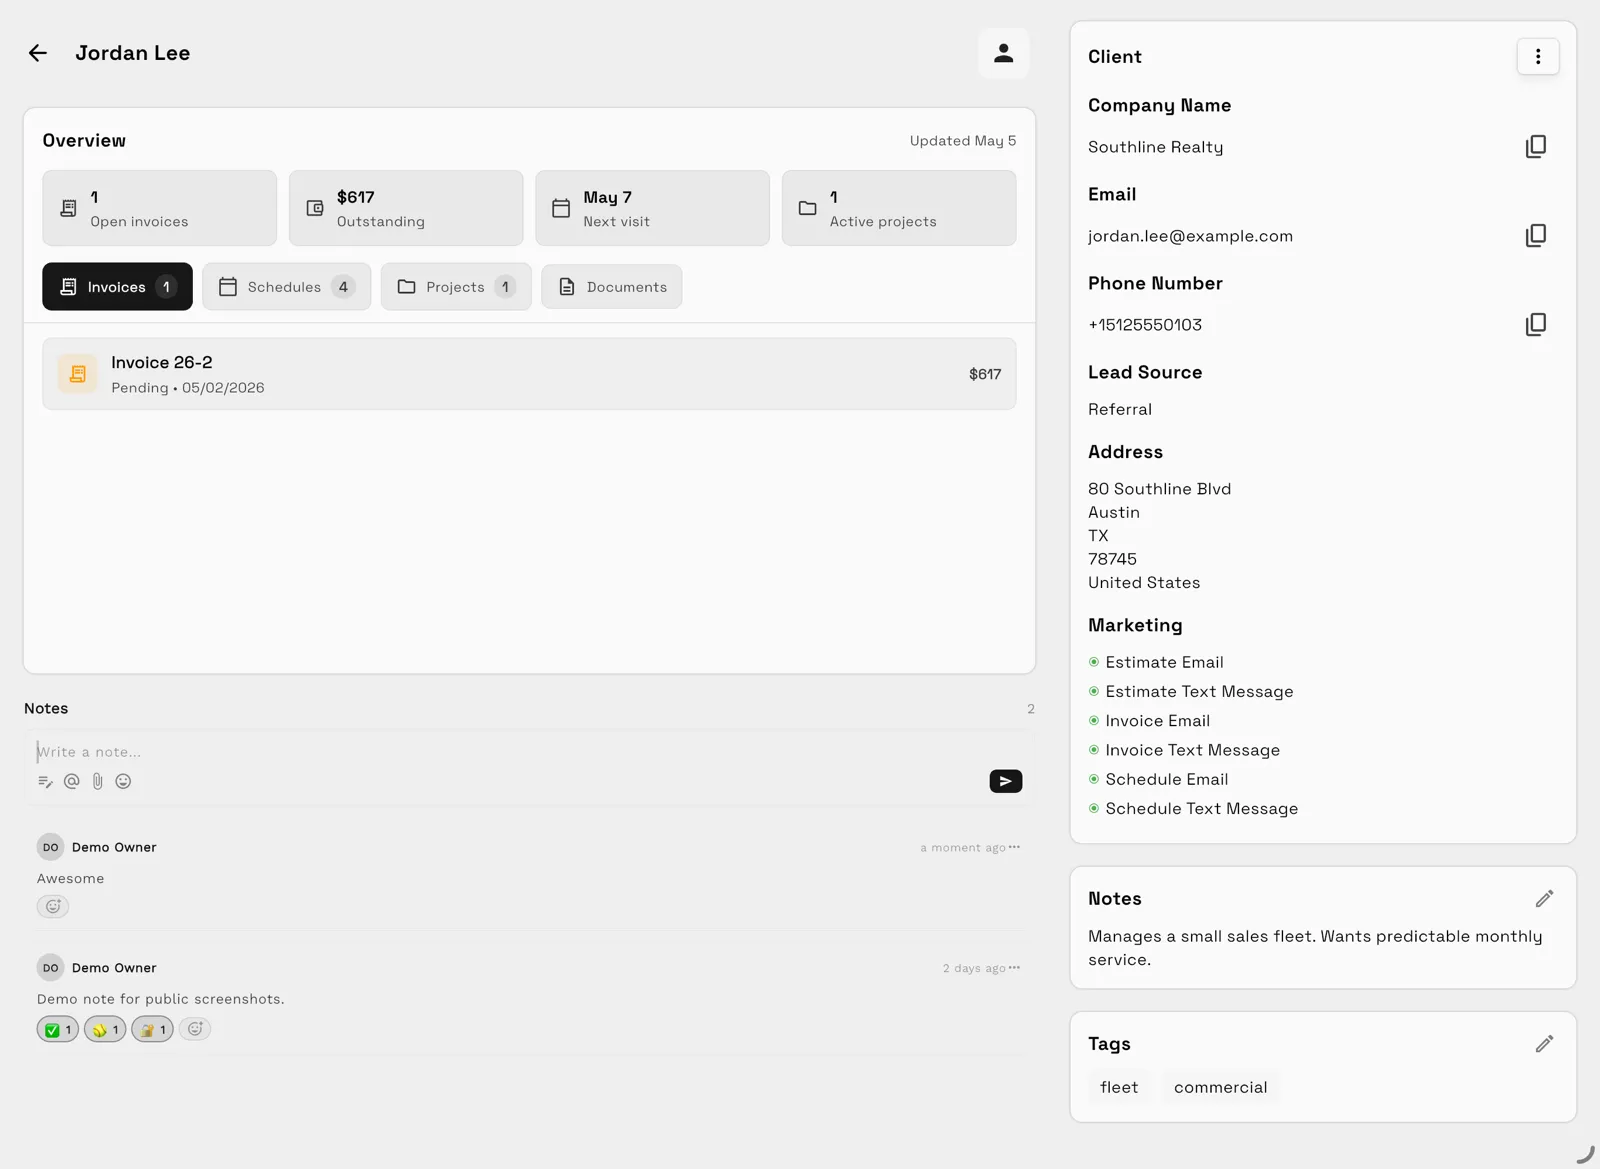
Données de démonstration, pas un résultat client.
Utiliser le aperçu produit pour consultants en cybersécurité pour localiser l'accord, la personne responsable, le travail connexe et la facture. Testez les autorisations dont votre équipe a besoin à l'aide d'enregistrements d'exemple. Ajoutez ensuite un système d'exemple au périmètre et envoyez la proposition révisée.
Préparer le périmètre convenu avec Propositions, gardez le suivi dans Communications, et examinez le relevé de facturation sous factures.
Configurer le transfert et le suivi
Les champs personnalisés client capturent le brief, et le versionnage des fichiers est inclus à partir de Specialist. Les journaux d'audit sont inclus dans tous les plans ; vérifiez les événements et les autorisations dont votre processus d'approbation a besoin. Connectez les outils de production via les webhooks et l'API de Specialist.
Les automatisations de flux de travail créent des tâches, envoient des e-mails ou des SMS, émettent des rappels et notifient les bonnes personnes. Choisissez parmi neuf types de déclencheurs, ajoutez des conditions et des attentes chronométrées, puis vérifiez le flux de travail avec une exécution de test simulée et son journal d'exécution avant de l'activer. Examiner les automatisations de flux de travail.
Coûts de planification et d'installation
Comparer le Matrice tarifaire actuelle de Workspace369 Les SMS et le suivi du temps commencent avec Voyager ; la voix, la réservation en ligne, la gestion des fichiers, les plans de paiement et les outils marketing commencent avec Specialist. Les automatisations par e-mail commencent avec Cadet, les étapes SMS avec Voyager et les flux de travail rédigés par IA avec Commander. Les plans vont d'un siège sur Cadet à 50 sur Enterprise, et chaque plan commence par un essai gratuit de 14 jours.
Sources et périmètre de l'examen
- Productive : informations officielles sur le produit
- Pipedrive : informations officielles sur le produit
- HubSpot : informations officielles sur le produit
- Matrice des fonctionnalités et des plans Workspace369
Date de révision : 29 septembre 2026. Les recommandations sont conditionnelles au flux de travail décrit, et les produits spécialisés peuvent être des alternatives adjacentes plutôt que des équivalents CRM directs.
Dossier de recherche
Sources examinées pour ce guide
- Informations officielles sur le produit Productive
- Informations officielles sur le produit Pipedrive
- Informations officielles sur le produit HubSpot
Workspace369 publie ce guide basé sur la documentation et est inclus dans la présélection.
Mettez en pratique
Gérez le suivi client dans un seul espace de travail.
CRM, boîte de réception, voix, facturation, paiements, projets, fichiers, IA et automatisations de flux de travail — connectés au lieu d'être exportés.